AI Readiness
AI Readiness Checkliste: belastbare Freigaben statt Punktescore
Mag. Paul H. Schindler · 14 min
AI Readiness prüfen: konkrete Nachweise zu Menschen, Prozessen, Wissen, Technik und Governance statt eines pauschalen Punktescores.
Ein Unternehmen kann hervorragend geschulte Beschäftigte und trotzdem keine verantwortbare Freigabe für einen bestimmten KI Anwendungsfall haben. Vielleicht fehlt eine belastbare Datenquelle. Vielleicht lässt sich ein falscher Output nicht rechtzeitig erkennen. Vielleicht darf niemand den Betrieb stoppen. Ein durchschnittlicher Reifegradwert verdeckt solche Unterschiede. Acht gute Antworten gleichen keine einzelne fehlende Voraussetzung aus, wenn genau diese Voraussetzung einen schweren Schaden verhindern soll.
AI Readiness ist deshalb keine Eigenschaft, die du einmal für das gesamte Unternehmen feststellst. Sie ist eine begründete Aussage darüber, ob ein bestimmter Anwendungsfall unter definierten Bedingungen starten oder weiterlaufen darf. Diese Checkliste führt dich durch Menschen, Prozesse, Daten, Technologie, Governance und Strategie. Sie verbindet jede Dimension mit Belegen und Entscheidungen. Der vorgeschlagene Ablauf ist eine praktische Redaktionsempfehlung, kein amtliches Prüfverfahren und kein Compliance Zertifikat.
Schreibe vor jeder Bewertung einen kurzen Steckbrief: Welches Problem soll gelöst werden? Welche Personen sind betroffen? Welche Ein und Ausgaben entstehen? Welche Wirkung kann ein Fehler haben? Wer verwendet das Ergebnis wofür? Ergänze Anbieter, Systemversion, Schnittstellen und die konkrete Einsatzumgebung. „Wir führen einen Assistenten ein“ reicht nicht. Ein Entwurfswerkzeug für interne Texte und ein Assistent mit Zugriff auf Personalakten sind unterschiedliche Entscheidungseinheiten.
Definiere außerdem, was ausdrücklich nicht erlaubt ist. Darf das System nur Vorschläge machen oder selbst Nachrichten versenden? Darf es Informationen lesen oder Datensätze verändern? Ist die Nutzung für Personalentscheidungen ausgeschlossen? Eine Freigabe ohne ausgeschlossene Zwecke wird schnell als allgemeiner Erlaubnisschein verstanden. Benenne deshalb auch die Bedingungen, die eine neue Prüfung auslösen: andere Daten, andere Zielgruppen, zusätzliche Werkzeuge oder größere Entscheidungsmacht.
Das NIST AI RMF strukturiert Risikomanagement mit Govern, Map, Measure und Manage. Govern verankert Verantwortung übergreifend, während die weiteren Funktionen Kontext, Bewertung und Behandlung unterstützen. Der Rahmen ist freiwillig und an unterschiedliche Organisationen anpassbar. Er gibt dir keine universelle Bestehensgrenze. Du musst festlegen, welche Risiken im konkreten Einsatz akzeptabel sind und wer diese Entscheidung verantworten darf. [1]
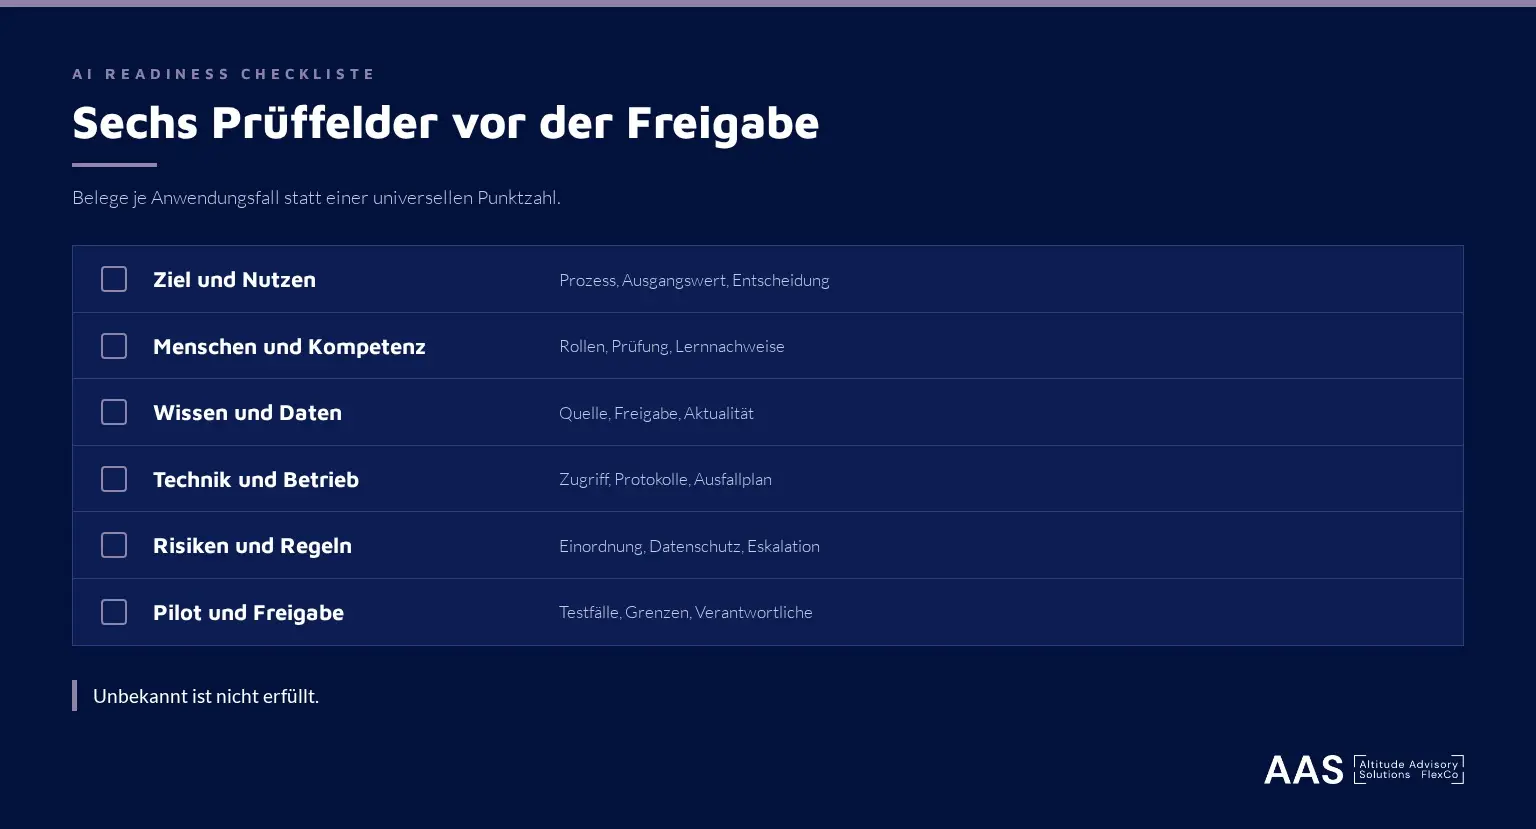
Prüffragen: Verstehen Anwender die Grenzen des Systems? Können fachliche Prüfer einen plausiblen Fehler erkennen? Haben sie ausreichend Zeit und die Befugnis, einen Vorschlag zurückzuweisen? Kennen Führungskräfte den Eskalationsweg? Benenne nicht nur einen menschlichen Kontrollschritt, sondern dessen tatsächliche Arbeitsbedingungen. Wenn in einer Minute zwanzig komplexe Ergebnisse geprüft werden sollen, ist die menschliche Beteiligung möglicherweise nur eine Formalität.
Belege: rollenbezogene Kompetenzmatrix, durchgeführte Übungen, beobachtete Bearbeitung schwieriger Fälle und Vertretungsregelung. Halte fest, welche Aufgaben jemand eigenständig ausführen darf. Ein Teilnahmevermerk belegt Anwesenheit und nicht automatisch Handlungskompetenz. Die Kommission stellt Erläuterungen zur KI Kompetenz bereit und verlangt dort keinen pauschalen Zertifikatsnachweis. Artikel 4 des AI Act gilt seit dem 2. Februar 2025. Kompetenzmaßnahmen müssen zum tatsächlichen Einsatz passen. [2] [3]
Stoppsignal: Niemand kann erklären, wer einen schädlichen Output erkennt und die weitere Nutzung verhindert. Ein weiteres Warnsignal ist eine Kultur, in der schlechte Nachrichten als mangelnde Innovationsbereitschaft gelten. Edmondsons Untersuchung verbindet psychologische Sicherheit mit Lernverhalten in Teams. Daraus folgt keine Garantie für erfolgreiche KI Einführung. Für deine Prüfung ergibt sich aber eine wichtige Frage: Gibt es einen glaubwürdigen Weg, Fehler ohne persönliche Bloßstellung zu melden? [4]
Prüffragen: Wo beginnt und endet der KI gestützte Arbeitsschritt? Welche Übergaben gibt es? Welche Ergebnisse brauchen eine fachliche Gegenprüfung? Wann wird auf den bisherigen Prozess zurückgegriffen? Beschreibe den Ablauf so konkret, dass eine Vertretung ihn ausführen könnte. Unterscheide Fehler vor einer Veröffentlichung von Fehlern, die bereits Kunden oder Beschäftigte erreichen. Die Möglichkeit zur Korrektur verändert die notwendige Kontrolltiefe.
Belege: Prozessdarstellung, Arbeitsanweisung, Eskalationsplan und ein durchgespielter Ausfall. Ergänze das bisherige Qualitätsniveau als Vergleich. Miss nicht nur die Zeit bis zum ersten Entwurf, sondern auch Prüfung, Nacharbeit und Reklamationen. Ein schnellerer Einzelschritt kann den Gesamtprozess verschlechtern. Halte fest, welche Änderungen du tatsächlich beobachten kannst und wo dein Pilot für eine belastbare Aussage zu klein bleibt.
Stoppsignal: Das Ergebnis wird automatisch weiterverarbeitet, obwohl Fehler nur manuell entdeckt werden können und niemand diese Prüfung übernimmt. Ebenfalls kritisch ist ein Rückfallprozess, der nur auf Papier existiert. Teste, ob Berechtigungen, Personal und Daten für einen Betrieb ohne KI verfügbar sind. Eine dokumentierte Alternative ist erst dann ein wirksamer Schutz, wenn das Team sie unter realistischen Bedingungen nutzen kann.
Prüffragen: Woher stammen Eingaben und Referenzdokumente? Dürfen sie für diesen Zweck verwendet werden? Sind sie aktuell und ausreichend vollständig? Wer darf welche Inhalte abrufen? Welche Daten verlassen die eigene Umgebung? Prüfe bei Wissensassistenten nicht nur den Zugriff auf Originaldokumente. Auch abgeleitete Antworten, Zwischenspeicher und Protokolle können vertrauliche Informationen offenlegen. Eine Berechtigung muss über die gesamte Verarbeitung wirksam bleiben.
Belege: Dateninventar, dokumentierte Zwecke, geklärte Rechtsgrundlagen und getestete Zugriffsregeln. Bei personenbezogenen Daten gehören die relevanten DSGVO Anforderungen in die Prüfung, darunter Datenminimierung, Speicherbegrenzung und Sicherheit. Kläre gegebenenfalls Auftragsverarbeitung und internationale Übermittlungen. Eine Datenschutz Folgenabschätzung nach Artikel 35 ist bei voraussichtlich hohem Risiko erforderlich. Sie folgt nicht automatisch allein daraus, dass KI eingesetzt wird. [5]
Stoppsignal: Die Datenverwendung ist ungeklärt oder vertrauliche Inhalte können rollenübergreifend ausgegeben werden. „Die Informationen liegen schon im Unternehmen“ ist keine ausreichende Zweckprüfung. Ebenso wenig ersetzt eine Hostingregion die Prüfung der Verträge und tatsächlichen Datenflüsse. Weise Unklarheiten einer verantwortlichen Stelle zu und begrenze bis zur Klärung den Umfang. Für frühe Tests können geeignete synthetische Daten sinnvoll sein, sie ersetzen aber nicht die spätere Prüfung der realen Einsatzbedingungen.
Prüffragen: Ist das System gegen unzulässige Zugriffe abgesichert? Wie verändern Updates das Verhalten? Sind Protokolle für Fehleranalysen vorhanden? Kann die Lösung gestoppt und gegebenenfalls auf eine vorherige Konfiguration zurückgesetzt werden? Bei generativer KI musst du besonders darauf achten, dass sprachliche Sicherheit keine faktische Zuverlässigkeit beweist. Das NIST Profil für generative KI beschreibt unter anderem Konfabulationen, Informationsintegrität, Datenschutz und Informationssicherheit als Risikofelder. [6]
Belege: dokumentierte Architektur, Berechtigungstests, Versionierung und ein repräsentatives Prüfset mit Grenzfällen. Ergänze bei vernetzten Assistenten Tests zu Prompt Injection, unzulässigen Werkzeugaufrufen und Datenabfluss. Zeichne auf, welche Konfiguration du geprüft hast. Ein erfolgreicher Test einer früheren Version belegt nicht ohne Weiteres die Sicherheit eines geänderten Systems. Auch ein Modell mit guten allgemeinen Benchmarks kann an deinen konkreten Dokumenten oder Arbeitsabläufen scheitern.
Stoppsignal: Ein Assistent darf irreversible Aktionen ausführen, ohne dass Berechtigungsgrenzen, Bestätigungen oder wirksame Rücknahmen vorhanden sind. Ein zweites Warnsignal ist die Unfähigkeit, einen Vorfall zu rekonstruieren. Verlange keine unbegrenzte Vorratsspeicherung, sondern eine begründete und datensparsame Protokollierung. Sicherheit und Datenschutz müssen gemeinsam gestaltet werden. Ein maximal detailliertes Gesprächsarchiv kann selbst zum erheblichen Risiko werden.
Prüffragen: Wer trägt die fachliche Verantwortung? Wer entscheidet über Restrisiken? Wer untersucht Vorfälle? Wer informiert betroffene Personen? Wer darf den Anwendungsfall sperren? Halte diese Rollen auseinander. Die Person, die ein Produkt beschafft, sollte nicht allein alle Kontrollfragen abschließend bewerten. Kleine Organisationen brauchen dafür nicht zwingend ein neues Gremium, wohl aber eine nachvollziehbare Trennung von Vorbereitung, Prüfung und Entscheidung.
Belege: Verantwortungsmatrix, interne Freigaberegeln, rechtliche Einordnung und ein abgestimmter Vorfallprozess. Prüfe die anwendbaren Pflichten jeweils gesondert. Nach dem AI Act ist nicht jeder Einsatz in HR automatisch hochriskant. Maßgeblich sind insbesondere Artikel 6, der konkrete Zweck und die Kategorien in Anhang III. Personalauswahl oder bestimmte Entscheidungen über Beschäftigungsverhältnisse können erfasst sein. Ein allgemeines Schreibwerkzeug im HR Team ist deshalb nicht schon allein wegen seiner Nutzergruppe derselben Kategorie zuzuordnen. [7]
Stoppsignal: Es gibt eine Produktfreigabe, aber niemand übernimmt die Entscheidung für den konkreten Einsatz. Beachte außerdem geltende Beteiligungsrechte. Artikel 26 Absatz 7 enthält für bestimmte Hochrisikosysteme am Arbeitsplatz eine Informationspflicht gegenüber Beschäftigtenvertretungen und betroffenen Arbeitnehmern. Voraussetzungen und Anwendungszeitpunkt sind zu prüfen. Nationale Mitbestimmungsrechte können unabhängig davon relevant sein. Eine Readiness Runde kann diese Verfahren nicht durch Mehrheitsbeschluss ersetzen. [7]
Prüffragen: Welches überprüfbare Ziel rechtfertigt den Einsatz? Warum ist KI dafür geeigneter als eine Prozessvereinfachung oder eine klassische Suche? Welche Kosten entstehen für Integration, Prüfung, Qualifizierung und laufenden Betrieb? Wer trägt den Aufwand, wenn die Lösung unzuverlässig arbeitet? Lege außerdem fest, welche Verbesserung groß genug ist, um den zusätzlichen Betrieb zu rechtfertigen. Ohne Vergleichsmaßstab wird jede beeindruckende Demonstration zum vermeintlichen Erfolg.
Belege: klarer Problemauftrag, bisheriger Prozess als Ausgangslage, Kostenannahmen und benannte Erfolgskriterien. Führe Annahmen getrennt von gemessenen Ergebnissen. Wenn du eine Zeitersparnis erwartest, erkläre, wie daraus tatsächlich bessere Leistung oder nutzbare Kapazität entsteht. Wenige Minuten pro Vorgang sind nicht automatisch ein realisierbarer Personalabbau. Die OECD Prinzipien verbinden vertrauenswürdige KI unter anderem mit Transparenz, Robustheit und Rechenschaft. Sie unterstützen die Orientierung, bestätigen aber keinen individuellen Business Case. [8]
Stoppsignal: Der einzige Nutzen besteht darin, „auch etwas mit KI“ zu tun. Ebenfalls kritisch ist ein Erfolgskriterium, das Qualitätsverluste oder Nachteile für Betroffene vollständig ausblendet. Nutze ein ausgewogenes Zielbild mit fachlicher Qualität, Aufwand und relevanten Schäden. Ein kleinerer Umfang oder eine Lösung ohne KI kann die richtige Entscheidung sein. Readiness bedeutet auch, ein ungeeignetes Vorhaben begründet nicht zu starten.
Musterfall: Ein interner Wissensassistent soll Fragen zu Projektunterlagen beantworten. Dieser fiktive Fall braucht Tests mit veralteten Dokumenten, widersprüchlichen Quellen und rollenabhängigen Zugriffen. Rote Linien sind die Ausgabe fremder Kundendaten, nicht kenntlich gemachte Unsicherheit bei kritischen Fragen und Antworten ohne überprüfbare Grundlage. Eine mögliche begrenzte Freigabe erlaubt nur lesenden Zugriff und verlangt Quellenkontrolle für externe Verwendung. Die konkrete Ausgestaltung muss aus dem tatsächlichen Schadenspotenzial folgen.
Musterfall: Ein System sortiert Bewerbungen vor. Hier reichen allgemeine Textqualität und zufriedene Recruiter nicht aus. Prüfe die rechtliche Einordnung, die Aussagekraft der Kriterien, mögliche Benachteiligungen und die tatsächliche menschliche Einflussnahme. Artikel 22 DSGVO ist unter seinen Voraussetzungen zu berücksichtigen. Stoppsignale sind unklare Auswahlmerkmale, nicht untersuchte erhebliche Nachteile oder ein bloßes Abnicken automatisch erzeugter Rangfolgen. Eine Kennzeichnung als „Assistenz“ entscheidet die rechtliche Bewertung nicht. [5] [7]
Musterfall: Ein Kundenservice Agent darf Erstattungen auslösen. Prüfe neben Antwortqualität auch Betragsgrenzen, Identitätsprüfung, Mehrfachausführung und betrügerische Anweisungen. Rote Linien sind unautorisierte Zahlungen und Änderungen außerhalb der vorgesehenen Berechtigung. Ein rein textbasierter Pilot ohne Ausführungsrechte kann früher vertretbar sein als ein autonom handelndes System. Die Freigabe muss diesen Unterschied ausdrücklich abbilden. Allgemeine Modellfähigkeiten beantworten die Frage nach zulässigen Handlungen nicht.
Dein Evidenzregister sollte mindestens enthalten: Kennung des Nachweises, zugehörige Anforderung, verantwortliche Person, Version, Datum und Ablageort. Ergänze das Ergebnis der Prüfung und erkennbare Grenzen. „Datenschutz geklärt“ ist kein ausreichender Eintrag. Besser ist ein Verweis auf die dokumentierte Prüfung mit benanntem Zweck und offen gebliebenen Punkten. Schütze das Register angemessen, weil Nachweise selbst sensible technische oder personenbezogene Informationen enthalten können.
Die Mindestmappe umfasst Anwendungsfall Steckbrief, Prozessdarstellung, Datenfluss, rechtliche Einordnung, Rollenmodell und Kompetenznachweise. Dazu kommen Prüfplan, Testergebnisse, Risikobehandlung, Rückfallverfahren und Vorfallkontakt. Nicht jeder Fall braucht dieselbe Dokumentationstiefe. Begründe den Umfang anhand möglicher Schäden und der Komplexität. Weniger Risiko erlaubt schlankere Unterlagen, aber keine erfundenen Nachweise oder unbekannten Zuständigkeiten.
Bewerte die Stärke eines Belegs. Eine Anbieterzusage ist etwas anderes als ein eigener Funktionstest. Ein einmaliger Test ist etwas anderes als laufende Beobachtung. Ein Bericht über eine ähnliche Konfiguration ist kein unmittelbarer Beleg für deine Umgebung. Markiere diese Unterschiede sichtbar. Gerade die Lücken helfen bei der Entscheidung, ob ein enger Pilot zusätzliche Erkenntnisse liefern darf oder ein ungeklärtes Grundproblem den Start verhindert.
Definiere vorab, welche Fehler nicht auftreten dürfen und welche Qualitätsabweichungen innerhalb welcher Grenzen akzeptabel sind. Begründe die Grenzwerte fachlich. Es gibt keine allgemeine NIST Vorgabe, nach der ein beliebiger Wissensassistent ab einer bestimmten Trefferquote einsatzbereit wäre. Berücksichtige außerdem seltene schwere Schäden. Ein hoher Durchschnittswert kann einzelne kritische Fehlleistungen verdecken. Berichte deshalb Fehlerarten und betroffene Gruppen getrennt, soweit dies sachlich und datenschutzrechtlich angemessen ist.
Eine Freigabe unter Bedingungen ist nur sinnvoll, wenn die Bedingungen den Start zulassen. Unterscheide Voraussetzungen vor dem Start von laufenden Verbesserungsaufgaben. Fehlende Zugriffsbegrenzung lässt sich nicht durch einen Termin nach dem Produktivstart neutralisieren. Ein Pilot darf Unsicherheit untersuchen, aber nicht beliebige Schäden auf Betroffene verlagern. Begrenze Nutzerzahl, Datenumfang und Entscheidungsmacht so, dass die verbleibende Unsicherheit kontrollierbar bleibt.
Ein Entscheidungsvermerk enthält Zweck und Umfang, geprüfte Version, beteiligte Funktionen und die herangezogenen Nachweise. Er nennt offene Risiken, deren verantwortliche Akzeptanz und die Begründung. Ergänze Status, Bedingungen, Ablaufdatum und Auslöser einer erneuten Prüfung. Verwende eindeutige Statuswerte: nicht freigegeben, begrenzter Pilot, begrenzter Betrieb oder erneute Prüfung erforderlich. Damit vermeidest du das missverständliche Etikett „grundsätzlich bereit“.
Musterfall eines Vermerks: „Interne Dokumentensuche, nur lesend, freigegeben für die benannte Pilotgruppe bis zum Reviewtermin. Keine Personalakten und keine direkte Kundenkommunikation. Fachverantwortung prüft Antworten vor externer Verwendung. Bei rollenübergreifender Datenausgabe sofortiger Stopp. Offener Punkt ist die Bewertung einer zusätzlichen Dokumentenquelle, die bis dahin ausgeschlossen bleibt.“ Dieses fiktive Beispiel zeigt die Struktur. Es ist keine Freigabevorlage für beliebige Wissenssysteme.
Readiness endet nicht mit der Unterschrift. Lege fest, wie Vorfälle, Qualitätsabweichungen und Änderungen erkannt werden. Neue Datenquellen, Modelle oder Schnittstellen können eine erneute Prüfung auslösen. Plane regelmäßige Reviews entsprechend dem Risiko und überprüfe Maßnahmen auf Wirksamkeit. Beobachte auch die tatsächliche Nutzung: Wenn Beschäftigte Ausgaben zunehmend ungeprüft übernehmen, kann eine ursprünglich wirksame Kontrolle verschwinden. Die Betriebsrealität ist wichtiger als der ursprüngliche Prozessplan.
Wissenstransfer unterstützt diese Kontinuität. RECO beschreibt auf seiner Website die Erfassung, Strukturierung und Auffindbarkeit von Gesprächswissen. Das kann für dokumentierte Lernpunkte und Übergaben als Unterstützung betrachtet werden. Es ersetzt weder ein Evidenzregister noch eine fachliche Freigabe. Die Anbieterbeschreibung ist kein unabhängig auditierter Nachweis für Sicherheit, Datenschutz oder Wirksamkeit. Kläre vor einer Nutzung insbesondere Aufnahmegrundlage, Zugriffsrechte und Aufbewahrung. [9]
RECO für Wissenstransfer ansehenAAS bietet für fünf bis zwölf Teilnehmende drei Formate: zwei Tage Training, zwei Tage Workshop oder zwei Tage Training mit 90 Tagen interner Umsetzung, anschließend zwei Tage Workshop und weitere 90 Tage Umsetzung. Eine konkrete Roadmap wird im Training beziehungsweise Workshop erarbeitet. Nach 90 Tagen evaluieren wir Milestones im Check in. Die Umsetzung ist intern oder mit unserer externen Begleitung möglich. Das Training macht Grundkonzepte und Frameworks erlebbar. Der Workshop entwickelt mit dem Team konkrete Aufgaben, Zuständigkeiten und nächste Umsetzungsschritte. Kein Format ersetzt notwendige technische Prüfungen, Beteiligungsverfahren oder eine fallbezogene Rechtsprüfung.
Starte daher mit einer einzigen Entscheidung, nicht mit einem unternehmensweiten Punktescore. Frage bei jeder Dimension nach dem Beleg und bei jedem offenen Risiko nach der Konsequenz. Eine belastbare Freigabe sagt nicht „Wir sind bereit für KI“. Sie sagt: „Diesen Einsatz erlauben wir aus diesen Gründen, innerhalb dieser Grenzen und unter dieser Verantwortung.“ Genau diese Präzision macht AI Readiness zu einer wirksamen Führungsaufgabe statt zu einer dekorativen Kennzahl.
AI Readiness Training & Workshop ansehenKI Kompetenz braucht mehr als Schulungen: Wie NIST, OECD und Artikel 4 rollenbezogene Urteilskraft, belastbare Praxis…
KI Kulturwandel konkret gestalten: sechs Gesprächsskripte, klare Verantwortung und überprüfbare Lernwege für HR und F…
Ein praktischer Plan für einen klar begrenzten Anwendungsfall: mit Verantwortlichen, Ergebnissen, Baseline, Wissenspr…
Wähle direkt einen Termin für ein 30-minütiges Beratungsgespräch mit Paul oder seinem Team, unkompliziert, kostenlos, in der EU gehostet.
Noch unsicher?
Du wirst zu unserem Buchungskalender weitergeleitet und kannst dort einen freien Slot wählen.
DSGVO-konform · paulschindler.at
„Off the Record" ist Pauls persönliches Newsletter-Format, ein ehrlicher Einblick in seine Gedankenwelt. Hier teilt er Perspektiven, Beobachtungen und Erfahrungen, die er sonst so nicht öffentlich kommuniziert.